
Agents IA : pourquoi les entreprises doivent décider maintenant comment les accueillir (ou les bloquer) 🧭
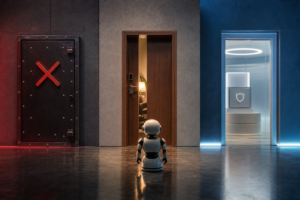
Les agents IA sont en train de devenir de véritables utilisateurs délégués. Ces assistants logiciels naviguent, comparent, achètent, réservent et interagissent en ligne au nom d’une personne. Résultat : chaque site doit choisir une stratégie claire. Bloquer ces agents IA ? Les laisser se connecter comme n’importe quel client ? Ou leur offrir un accès distinct, traçable et limité ? De grands acteurs ont déjà pris position, et leurs choix dessinent trois modèles très différents. Ce guide explique ce que fait réellement un agent IA, détaille les trois stratégies observées, et propose un plan d’action opérationnel pour rendre votre site « agent-ready » sans perdre la main sur la sécurité, l’expérience client et la conformité. 🚀
Qu’est-ce qu’un agent IA aujourd’hui ? Et en quoi diffère-t-il d’un simple « utilisateur » 🤖
Un agent IA est un logiciel autonome capable d’exécuter des tâches sur le Web avec une intention donnée par un utilisateur. L’agent consulte des pages, interprète des règles, gère des formulaires, prend des décisions et finalise des actions (réservation, achat, demandes de support) en se comportant comme un mandataire numérique. La différence clé avec un internaute classique ? L’agent explore beaucoup plus vite et beaucoup plus largement, et il peut opérer 24/7 sans fatigue ni distraction — tout en portant la responsabilité perçue de l’utilisateur qui l’a mandaté.
Sur le plan métier, cela change tout. Un client humain arbitrera souvent avant d’ouvrir dix pages de conditions tarifaires ; un agent IA, lui, peut balayer l’ensemble d’un catalogue, calculer les paniers optimaux, déclencher un achat selon des seuils précis (prix, délai, frais). Il ne « remplace » pas l’utilisateur, il exécute une intention sous contrainte. Cette nuance justifie des règles spécifiques côté site : identité, permissions, plafonds, journalisation, et traitement à part dans l’analytics.
Pourquoi les agents IA ne sont pas de simples bots ni de simples clients
Historiquement, le Web distinguait « humain » vs « bot » (crawl d’indexation, scripts malveillants). Les agents IA brouillent la frontière : ils se connectent avec l’autorité déléguée d’un client, mais gardent la vélocité d’un automate. Ils ne sont ni des robots anonymes, ni des personnes ; ce sont des représentants numériques. Cela justifie une identité numérique spécifique et des contrôles dédiés. Sans cette différenciation, les risques s’accroissent : fraudes par délégation mal gérée, expérience dégradée, données d’attribution faussées, et décisions de sécurité trop larges (blocage global) ou trop permissives (accès illimité).
Trois stratégies d’entreprise face aux agents IA : blocage, délégation totale, ou profil séparé 🧩
En quelques semaines, trois approches se sont dessinées dans l’écosystème. Elles couvrent tout le spectre, de la défense stricte à l’adaptation proactive. Les voici, avec leurs avantages, leurs limites et les implications SEO/produit.
1) Blocage des agents IA : sécurité et simplicité, mais friction client 🚫
Certains groupes optent pour le blocage pur et simple des agents IA sur les espaces sensibles (banque, courtage, transport…). L’objectif : réduire la surface d’attaque, éviter la confusion d’authentification déléguée, et préserver des processus de conformité qui exigent une interaction humaine claire. C’est rationnel côté risque, surtout quand l’identification fiable d’un agent IA reste imparfaite.
Limites : vous empêchez vos propres clients d’automatiser des usages qu’ils jugent légitimes (suivi de solde, relevés, réservation rapide, comparaisons fines). À mesure que les agents IA deviennent une habitude grand public, ce choix peut créer une déception et pousser vers la concurrence. Côté données, vos métriques d’acquisition et de conversion resteront « propres », mais vous manquerez l’apprentissage sur ce nouveau visiteur délégué. Enfin, bloquer sans détecter précisément peut aussi heurter des utilisateurs humains (faux positifs) et dégrader l’UX.
2) Connexion via les identifiants du client (à ses risques) : rapide, mais aveugle 🪪
Deuxième approche : ne rien changer côté site. L’agent IA se connecte exactement comme le client, avec ses identifiants, et agit « comme lui ». Des acteurs ont prévenu leurs clients de ne pas partager leurs mots de passe avec un agent ou, s’ils le font, que la responsabilité leur incombe. Des solutions d’intermédiation (gestionnaire d’identifiants pour agents) apparaissent : l’agent demande l’accès, l’utilisateur valide, et les identifiants sont remplis directement dans le formulaire sans être « donnés » à l’agent.
Avantages : implémentation nulle côté site, pas de friction supplémentaire pour l’utilisateur final, compatibilité immédiate avec la majorité des parcours. Limites majeures : vous ne savez pas distinguer un agent IA d’un humain. Impossible d’appliquer des plafonds, des contrôles de taux spécifiques, une tarification ou des alertes dédiées. L’attribution marketing est faussée : de longues sessions ultrarapides vont apparaître comme des « super clients » humains, ce qui va distordre vos tests A/B et vos décisions d’optimisation. Côté sécurité, la délégation non cadrée ouvre la porte à des erreurs et des litiges.
3) Profil séparé pour les agents IA : traçabilité, contrôles et confiance partagée 🧩✅
Troisième modèle : créer un profil d’agent IA à l’intérieur du compte du client. L’agent possède alors une identité distincte, mais reliée, avec des permissions explicites (ex. lecture seule, commande jusqu’à X €, approbation requise au-delà, interdiction de modifier l’adresse ou le RIB, etc.). L’utilisateur final garde la main : il peut approuver, plafonner, révoquer. L’entreprise, elle, sait qui agit (client vs agent), pourquoi, et dans quel cadre.
Avantages : journalisation claire, réduction des fraudes par délégation, UX cohérente (les achats de l’agent sont repérés comme tels), et possibilités d’optimisation ciblées (pages condensées pour agents IA, API d’achats guidés, vérifications additionnelles selon le risque). La confiance s’installe : le client peut tirer parti de l’automatisation tout en gardant des garde-fous. Limites : travail d’architecture (modèle d’autorisations, écrans d’approbation, logs), coordination sécurité-légal-produit, et gestion des cas limites (retours, litiges, conformité KYC/AML selon secteurs).
Ce que la montée des agents IA change pour le marketing, la data et l’UX 📊
Accueillir des agents IA n’est pas qu’une décision de sécurité. C’est aussi un enjeu de mesure, de merchandising et de performance. Voici les chantiers à prioriser pour éviter les angles morts.
Parcours d’achat et performance
Un agent IA va charger davantage de pages en un temps court, tester des filtres, comparer des conditions et revisiter votre tunnel de commande plus souvent qu’un humain. Si vos pages ne sont pas stables (latences variables, contenus qui se déplacent, anti-bot trop agressif), l’agent échouera ou multipliera les essais. Concrètement : mettez à niveau la vitesse (Core Web Vitals), standardisez la structure des pages clés, limitez les AB tests intrusifs sur le checkout, et offrez un chemin « propre » documenté pour les actions répétitives (ajout au panier, estimation de frais, validation de commande).
Métriques et attribution
Sans différencier les agents IA, vos tableaux de bord montreront des sessions anormalement rapides, des taux de conversion incohérents, et des « utilisateurs » surperformants. Créez des segments « agents IA » pour comparer proprement : taux d’erreur, taux d’abandon, valeur moyenne par commande, pages consultées, et impact sur le stock en temps réel. Cette segmentation améliore la compréhension de votre mix d’acquisition et évite les conclusions hâtives en optimisation.
Tarification, promotions et règles commerciales
Vos agents IA voient-ils les mêmes prix et avantages qu’un humain connecté identique ? La transparence est cruciale pour éviter des arbitrages délétères (agents qui « pensent » être discriminés). Définissez des politiques officielles : éligibilité aux codes promo, plafonds de cashback, exclusions éventuelles. Communiquez ces règles dans une section « Accès pour agents IA » de vos CGU et documentations développeurs.
Identifier les agents IA : vers des standards d’authentification et d’origine 🔐
La détection fiable n’est pas un luxe ; c’est la base pour appliquer une politique. Deux chantiers standard émergent pour aider les entreprises à y voir clair sans bricolages fragiles.
Le Personal Agent Protocol (PAP)
Un protocole en cours d’élaboration vise à structurer la façon dont un agent IA se présente à un site et gère l’autorisation de l’utilisateur. L’idée : un langage commun pour exposer qui est l’agent (éditeur, version), pour quoi il agit (portée, durée), et selon quelles preuves (signature, clés). À terme, cela simplifiera la création de « profils agents » et la gestion des droits fins (lecture vs transaction). Tant que ce protocole n’est pas largement déployé, préparez-vous à supporter plusieurs méthodes d’identification en parallèle.
Web Bot Auth et la signature des requêtes
Autre brique : la signature cryptographique des requêtes côté agent, qui prouve l’origine (l’entreprise éditrice de l’agent). Cette signature permet d’appliquer des règles par écosystème (autoriser tel agent connu, limiter tel autre, alerter sur les inconnus), de tracer précisément l’activité, et de négocier des accès préférentiels (quotas, endpoints dédiés). Pour en tirer parti, il faut que vos reverse proxies, WAF et journaux applicatifs sachent reconnaître ces signatures et les faire remonter dans vos SIEM/ETL.
Plan d’action en 90 jours pour rendre votre site « agent-ready » sans sacrifier la sécurité 🛠️
Voici une feuille de route pragmatique, par vagues, afin de passer d’une posture floue à une politique claire et opérationnelle face aux agents IA.
Vague 1 (Semaines 1–3) : cadrage et audit
• Cartographiez vos parcours critiques (authentification, panier, paiement, support). Évaluez votre solution anti-bot actuelle : bloque-t-elle des agents IA ? peut-elle les étiqueter ? Dressez une matrice de risques par parcours (impact financier, réglementaire, opérationnel). Définissez votre position par défaut : blocage sur les zones sensibles, tolérance encadrée sur le catalogue, et expérimentation limitée sur le checkout, par exemple.
Vague 2 (Semaines 4–6) : politique et fondations techniques
• Mettez à jour vos CGU pour inclure l’accès par agents IA, les limites, et les interdictions (ex. pas de collecte massive hors cadre, respect de la vie privée). Ajoutez un en-tête d’accueil technique : support de la signature des requêtes (si disponible), règles de rate limiting différenciées, et champs d’audit (user-agent structuré, ID agent si fourni). Dans l’analytics, créez le segment « agents IA » et commencez à le renseigner via des signaux côté serveur.
Vague 3 (Semaines 7–9) : profil séparé et contrôles
• Concevez une première version de « profil agent » dans le compte client : permissions explicites (lecture, panier, achat jusqu’à X €), approbation à la commande au-delà d’un seuil, journalisation dédiée, et révocation simple. Mettez en place un double pare-feu comportemental : limites de tentatives de paiement, vérification d’adresse, contrôle anti-anomalie (ex. 100 ajouts au panier en 30 secondes). Testez avec un petit panel interne d’agents pour affiner l’UX.
Vague 4 (Semaines 10–12) : communication et itération
• Créez une page « Accès agents IA » qui explique comment déclarer un agent, quels bénéfices (achats plus rapides, limites paramétrables), et quelles garanties (prix identiques, transparence). Formez le support client : comment reconnaître une action d’agent IA, résoudre un litige, et guider un client dans l’activation/révocation. Mesurez l’impact : taux d’échec des commandes agents vs humains, temps moyen de traitement, panier moyen, et signalez les axes d’amélioration (pages trop dynamiques, étapes non déterministes).
Bonnes pratiques concrètes pour les équipes SEO, produit et sécurité ✅
• Robots.txt ne suffit pas : il gère surtout les crawlers. Pour les agents IA transactionnels, privilégiez une identification positive (signature, entête), des endpoints stables et une documentation minimale. Évitez d’« obfusquer » vos pages clés — préférez des règles explicites.
• Servez des structures cohérentes : titres, prix, disponibilité, frais. Les agents IA consomment très bien les pages propres et prévisibles, ce qui bénéficie aussi à l’accessibilité et au SEO classique.
• Gérez l’attribution séparément : marquez côté serveur les sessions agent et remontez un canal dédié (ex. « Agent/Direct »). Cela évitera de surévaluer certaines campagnes.
• Sécurité graduée : plus l’action est risquée (modification d’adresse, virement, paiement élevé), plus l’agent doit présenter de garanties (signature, permission explicite, confirmation utilisateur). Pour les lectures et comparaisons, restez fluides.
• Restez équitables : les agents IA devraient voir les mêmes prix et conditions qu’un humain équivalent. Le contraire incitera les agents à « ruser » et nuira à la confiance.
FAQ rapide sur les agents IA pour l’e-commerce et le SEO 🙋
Q1. Les agents IA vont-ils perturber mon SEO ? R1. Ils ne remplacent pas les crawlers d’indexation. En revanche, ils peuvent générer plus de consultations de pages transactionnelles. Optimisez la vitesse et la stabilité ; segmentez la data pour ne pas polluer vos analyses.
Q2. Dois-je bloquer tous les agents IA via mon WAF ? R2. Pas nécessairement. Bloquez sur les zones critiques si vous n’êtes pas prêts, mais commencez à reconnaître les agents signés et offrez une voie encadrée (lecture, panier). Le blocage global, sur la durée, crée de la friction concurrentielle.
Q3. Comment éviter que l’agent agisse « trop » ? R3. Profils séparés, plafonds, approbations conditionnelles, et limites comportementales. Concevez des garde-fous comme vous le feriez pour une délégation interne (rôles et permissions).
Q4. Puis-je appliquer des promos spécifiques aux agents IA ? R4. Techniquement oui, mais privilégiez la parité avec l’utilisateur humain pour préserver la confiance. Si vous créez des offres dédiées (ex. « commande automatique récurrente »), documentez-les clairement.
Q5. Comment gérer les litiges ? R5. Journalisez l’intégralité des actions de l’agent (qui, quand, quoi, limite appliquée, approbation). Offrez une procédure simple au client pour contester et révoquer. Plus votre traçabilité est fine, plus la résolution est rapide.
Mini étude de cas (fictive) : un e-commerçant mode adopte le profil agent séparé 👗
Contexte : un acteur prêt-à-porter milieu de gamme observe une hausse des paniers abandonnés et des demandes de comparaisons de tailles. Il reçoit aussi les premiers signaux d’agents IA qui parcourent tout son catalogue.
Actions : l’équipe met en place un « profil agent » actif par défaut sur opt-in client. Permissions : consultation illimitée, ajout au panier libre, achat plafonné à 120 € par commande avec notification, pas de modification d’adresse. Le site ajoute un endpoint stable pour vérifier tailles/retours et clarifie les frais.
Résultats en 60 jours : +9 % de commandes finalisées via agents IA (dont 70 % en une seule passe), -22 % de tickets « statut de commande » grâce à des réponses automatisables, panier moyen quasi identique (parité de prix respectée), et baisse de 18 % des erreurs de taille grâce aux recommandations d’agents. Côté sécurité, zéro incident majeur : les quelques tentatives d’achats hors plafond ont été bloquées et signalées au client. L’équipe marketing a isolé un canal d’attribution « Agent/Direct » ; les analyses sont devenues plus fiables, évitant des conclusions erronées sur l’UX humaine.
Points de vigilance réglementaires et éthiques ⚖️
• Consentement et transparence : informez l’utilisateur que des agents IA peuvent agir en son nom, et comment paramétrer/retirer l’accès. Conservez des preuves d’opt-in. Respectez la minimisation des données.
• Secteurs régulés : en banque/assurance/santé, la délégation peut impliquer des obligations fortes (KYC, secret, pistes d’audit). Par défaut, privilégiez lecture/notification, et exigez une confirmation humaine pour les actions sensibles.
• Non-discrimination : garantissez l’égalité d’accès et de traitement entre humains et agents dûment autorisés. Évitez des mesures qui créent des écarts injustifiés (prix différents, limitations arbitraires) — documentez toute exception légitime.
Checklist opérationnelle « agents IA » à partager en interne 📝
• Décision de politique par parcours (catalogue, compte, paiement, support). • Mise à jour CGU et page « Accès agents IA ». • Segmentation analytics « agents IA ». • Support de la signature des requêtes (si disponible) et remontée SIEM. • Profils agents avec permissions et plafonds. • Journalisation détaillée et réversibilité simple. • Tests de charge ciblés (navigation intensive). • Formation support et sécurité. • Communication client claire (bénéfices et limites). 🌟
Conclusion : accueillir les agents IA avec discernement, et en tirer un avantage concurrentiel 💡
Les agents IA ne sont ni une mode passagère ni des « bots » classiques. Ils étendent l’action de vos clients, parfois au-delà de ce qu’ils feraient manuellement, mais toujours dans une logique de mandat et d’intention. Face à cette réalité, trois voies existent : bloquer pour protéger, tolérer via la connexion client en acceptant l’aveuglement, ou mettre en place des profils séparés qui allient contrôle, transparence et performance.
À court terme, la stratégie gagnante est souvent hybride : blocage raisonné sur les zones critiques, observation active sur les sections à faible risque, et déploiement progressif d’un profil agent avec permissions explicites. Cela vous donnera la visibilité nécessaire pour optimiser l’expérience, sécuriser les transactions, respecter la conformité, et ouvrir — si vous le souhaitez — des parcours mieux adaptés à ces nouveaux délégués numériques.
Le meilleur moment pour vous préparer était hier. Le deuxième meilleur, c’est aujourd’hui. Équipez-vous d’une politique claire, d’une détection fiable et de garde-fous simples ; vous transformerez une contrainte apparente en véritable avantage concurrentiel. Les entreprises qui réussiront avec les agents IA seront celles qui sauront concilier confiance, simplicité et maîtrise. 🔧🤝
